Das "Master-Passwort" das vor dem ausfüllen des Anmeldeformular eingegeben werden muss ist im Gegensatz zu einem normalen Passwort für zb gmx.at nur lokal gespeichert. Es gibt nur das Ausfüllen der Anmeldedaten für zb. gmx.at frei.
Passwortmanager sind nützlich beim Umgang mit Phishing-Mails: --> RE: Sicherheitsforscher lassen KI GPT-3 überzeugende Phishing-Mails schreiben
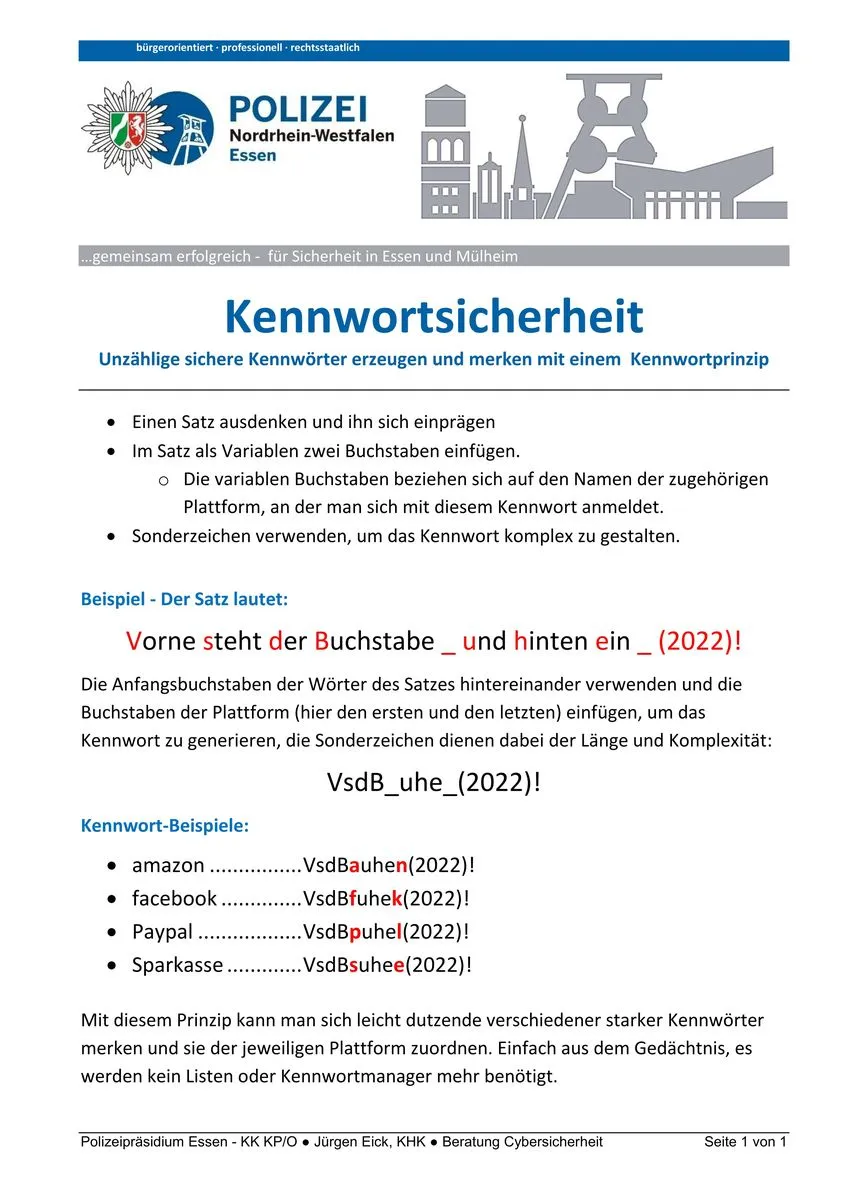
Unabhängig vom Funktionsprinzip der individuellen Passwort-Manager-Software und der Frage ob cloudbasiert oder lokal gilt - rein prinzipbedingt - "eines für alles", was einer individuellen Absicherung zuwider läuft. Und auch vor der Anmeldung am Phishing-Server schützt ein Passwortmanager nicht, da die Entscheidung sich anzumelden, vom Benutzenden ausgeht.
1. Die Logik dahinter ist der Safe, hier ein Passwortsafe. Oder eine Waffenkammer. Alles an/in einer sicheren Stelle.[...]
2. Du gehst hier von Passwortmanagern aus, welche in der Cloud speichern. Ich denke an lokale Passwortmanager[...]
3. In Anlehnung daran: die Sicherheit einer Verschlüsselung darf nicht von der Geheimhaltung der Algorithmen abhäng sein[...]
4. Trotzdem besteht bei diesem Beispiel die Gefahr, dass alle Konten geknackt werden können, da es eine Systematik gibt[...]
Habe ich Eines, habe ich Alle[...]
5. Was mir fehlt, ist der Hinweis auf 2FA
Alles anzeigen
1. Eine Ablage von sensiblen Daten an irgendeinem (virtuellen oder tatsächlichem) Ort kann nach meiner Meinung prinzipbeding nicht so sicher sein, wie das eigene Gedächtnis, unabhängig von der Sicherheits- und Ablagesituation. Darüber hinaus besteht immer noch das Problem der Abhängigeit von der Verfügbarkeit des Ablageortes, was bei einem Kennwortprinzip ebenfalls nicht besteht.
2. Mir geht es um das Prinzip alle Zugangsdaten zentral abzulegen und - wie auch immer - zentral zu sichern. Dieses Prinzip "eines für alle" halte ich für das Problem, nicht den Ablageort online oder offline.
3. Vollkommen richtig, das unterstützt meine Meinung, dass ein Ablageort, an den man nicht herankommt, sicher ist. Und da siegt meiner Ansicht nach der eigene Kopf vor einer - dokumentierten oder geheimen, virtuellen oder realen - Örtlichkeit.
4. Um dies zu erreichen müssten mindestens gleich mehrere Zugangsdaten bekannt werden, um durch Korrelation herauszufinden, dass...
- ...es sich überhaupt um ein Prinzip und nicht um ein willkürliches Kennwort handelt.
- ...überhaupt Variablen verwendet werden.
- ...welche Variablen das sind.
- ...welchem Prinzip die Auswahl der Variablen entsprechen.
Und selbst dann wäre es vermutlich letztlich doch nur brute force, die zum Ziel führen könnte.
5. Vollkommen richtig, die "2 Faktor Authentifizierung" oder auch "Anmeldung in 2 Schritten" oder ähnlich ist ein sehr wichtiger Bestandteil der eigenen Sicherheit, daher liefere ich das gerne nach, danke für den Hinweis.
Beim BSI kann man ➥ auf dieser Seite nachlesen, wie eine Anmeldung in zwei Schritten funktioniert und warum das sinnvoll ist.
Ich freue mich, mit diesem Thema offensichtlich eine Diskussion angeregt zu haben. Denn über eines herrscht - wie ich annehme - wahrscheinlich Einigkeit. Der sorglose Umgang mit Zugangsdaten ist heutzutage nicht mehr zu verantworten und dennoch offenbar immer noch nicht im Mainstream angekommen, wenn man sich beispielsweise ➥ die häufigsten Kennwörter aus dem Jahr 2021 ansieht. Sensibilisierung tut Not und genau das soll dieser Beitrag bewirken.
Lieben Gruß
Tunarus