


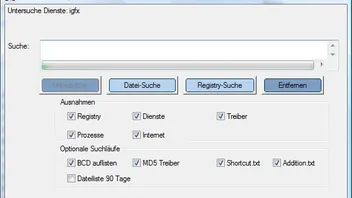
Das Farbar Recovery Scan Tool ist ein Werkzeug zur Datensammlung für die manuelle Identifizierung und Entfernung von Malware. Das Tool kann dabei helfen, einen Überblick über das System zu bekommen und Malware anhand der vom Tool gesammelten Daten zu erkennen und danach zu entfernen, wenn ein Virenscanner die Malware nicht findet. Es verschafft unter anderem Überblick im Bereich der ausgeführten Prozesse, der Dienste, Treiber, der geladenen DLLs, der Autostarts, der System- und Programmfehler, der Browsererweiterungen und der bei der Malwaresuche wichtigen Systemeinstellungen. Das Tool wird zur Zeit ständig mit Updates versorgt und in vielen Ländern bei der Systemanalyse in Onlineforen genutzt.
Ein Einblick in die Software
Bedienbarkeit und Auswertbarkeit der Daten
Das Tool ist sehr einfach bedienbar. Mit ausreichendem Grundwissen im Bereich der Analyse ist es nicht nötig, sich stundenlang in die erstellten LOGs oder in die Bedienung einzuarbeiten. Die LOGs sind übersichtlich und verständlich. Daten lassen sich über die "Ausnahmen" um eine Whitelist (Standardeinträge im System) kürzen, was die erstellten LOGs sehr schmal halten kann und die Analyse vereinfacht. Sehr gute und verständliche Tutorials sind in mehreren Sprachen im Netz veröffentlicht (Links ganz unten). Hält man sich an die Anweisungen dort, ist auch das Entfernen von Malwareeinträgen mit dem Tool in der Regel recht einfach durchführbar.
Wirkliche klasse finde ich, dass auch Funde des WindowsDefenders in der aktuellen Version gelistet werden.
Sehr gut finde ich auch, dass bei den gelisteten Dateien sowohl das Änderungsdatum als auch das Erstellungsdatum aufgeführt werden. Ein besonderes "Top" bekommt von mir noch, dass manche Einträge, die der besonderen Aufmerksamkeit und weiteren Kontrolle bedürfen, mit dem Vermerk "Achtung" versehen werden. Oft handelt es sich dabei um Einträge vom Malware - aber nicht immer ist das so.
Leichte Defizite sehe ich bei Auswertung von Signaturen. Diese werden leider nicht standardmäßig von jeder Datei ausgelesen, bei der das möglich ist. Sehr schade - denn gerade die Auswertung von Signaturen ermöglicht eine recht sichere Identifizierung.
Im Bereich der an die ausführbaren Dateien angehängten Resourcen liest das Tool leider nur den Firmennamen (CompanyName) aus. Hier wäre ein Auslesen der Produktnamens (ProductName) und der Beschreibung (Description) vielleicht noch angebracht, um bessere Infos über ausführbare Dateien zu erhalten.
Im Bereich der geladenen Module fehlt mir der Name des Prozesses etwas, der die jeweilige DLL geladen hat.
Bei den ausgeführten Prozessen wird der "Kommandozeilenbefehl" nicht gelistet - ich kann also nicht sehen, mit welchen Parametern ein Prozess gestartet wurde. Ich sehe nur die ausgeführte Datei.
Leider lässt sich das Tool nicht von einer Live-CD aus ausführen und ein anderes System damit scannen.
Um wirklich Analysen von Systemproblemen durchzuführen, reichen die gelisteten Einträge der Ereignisanzeige meiner Ansicht nach nicht aus.
Wichtige interne (programmiertechnische) Sachen über das Tools
- Das Tool von Farbar kontaktiert direkt nach dem Start einen Server im Internet, um nach Updates zu suchen
- Da das Tool sich Adminrechte holt und dabei nicht signuert ist, vermuten manche Virenscanner in der Sache eine Malwareaktion und flaggen das Tool unter Umständen als Malware aus.
- Das Tool ist in der Programmiersprache Autoit programmiert
- In Autoit existiert das hier beschriebene "Sicherheitsproblem":
Nicht nur für Programmierer! Vorsicht bei der Verwendung bestimmter Registryfunktionen in Autoit!
Zwar verwendet Farbar nach einem Hinweis (auch hierzu besten Dank @_Petra_) an vielen (den wichtigsten) Stellen die dort angemerkten Autoit Befehle nicht mehr, ein paar Dinge sind da aber noch angreifbar. Ob es sich für Malware lohnt, genau diese Sachen zu unterwandern, steht auf einem anderen Blatt. - Autoit Programme sind sehr einfach komplett in den reinen Quelltext dekompilierbar. Für Malwareschreiber ist also genau im Quelltext nachlesbar, was das Tool listet und was nicht - und wie es das genau tut. Bei einem Tool, das fast weltweit so ziemlich als einziges Datensammel-Tool zur Systemanalyse in Onlineforen verwendet wird, kann das unter Umständen wichtig werden.
- In Autoit existiert das hier beschriebene "Sicherheitsproblem":
- Es gibt eine 32Bit und eine 64Bit Version des Tools
- Das Tool muss nicht unter 64Bit im WOW64 Emulator laufen, sondern kann in seiner 64Bit Version ausgeführt werden. Die Umleitungen des WOW64 Emulators in der Registry und im Dateisystem stören das Tool deshalb nicht.
Funktionsumfang
Das Tool wird eigentlich ständig im Funktionsumfang erweitert und verbessert und erhält in der Regel mehrere Updates pro Monat. Die wichtigsten Autostarteinträge deckt das Tool von sich aus ab. Ein besonderes "Plus" erhält von mir, dass man mit dem Tool auch Batch oder Powershell Scripte über ein Fixlist.txt Script ausführen kann, was den Funktionsumfang des Tools eigentlich beliebig erweiterbar macht (besten Dank @_Petra_ für ihren Einsatz diesbezüglich).
Ein Analysetool wird niemals alle Autostarteinträge listen, die möglich sind. Auch dieses Tool tut das natürlich nicht. Sehr schade finde ich, dass (trotz der Möglichkeiten per Batch oder Powershell) Scans nicht mittels Script um manche Sachen vom Nutzer erweitert werden können. Für jede Art von Erweiterung der Datensammlung ist eigentlich ein zusätzlich Schritt nötig, was bei der Analyse hinderlich sein kann.
Wie sicher sind die Ergebnisse?
Als sehr positiv empfinde ich, dass das Tool an manchen Stellen prüft, ob ein Autostarteintrag durch das Setzen von Zugriffsrechten nicht auslesbar ist - und diese Zugriffsrechte ändert oder einen Hinweis gibt, das dort etwas nicht lesbar ist. Das Tool Autoruns von Sysinternals tut das zum Beispiel nicht.
Leider prüft das Tool ein Verstecken von Autostarteinträgen durch das Setzen von Zugriffsrechten nicht an allen Stellen, an denen das Verstecken technisch möglich wäre. Dort erhält man keine Hinweise des Tools darauf, dass dort etwas versteckt sein könnte.
Vorhandene Probleme mit unsicheren Autoit Befehlen wurden etwas weiter oben ja schon erwähnt.
Fazit
Insgesamt halte ich das Tool für sehr gelungen und anwenderfreundlich - ob es ideal ist, das Tool bei der Systemanalyse als einziges Tool zur Datensammlung einzusetzen, ist aber sehr fraglich.
Daten zum Tool
Autor: Farbar (Bleeping Computer Login erforderlich)
System: Ab WindowsXP bis Windows10 - es gibt eine 32Bit Version und eine 64Bit Version des Programms
Sprache: Mehrsprachig - erkennt automatisch die Systemsprache
Lizenz: Freeware
Deutsches Tutorial: https://www.trojaner-board.de/145752-anleitu…tml#post1208897
Englisches Tutorial: http://www.geekstogo.com/forum/topic/33…12#entry2350712
Download: https://www.bleepingcomputer.com/download/farba…very-scan-tool/