Panik auf Updates-Titanic...

  • Einem recht tristen, sthenisch windigen, "para--migrenigen" & trüben Abendshimmel frönt malefizisch Aby in seiner ländlichen Marburg-Nähe; einen durch et durch besseren, lichteren Sonntagsabend wünscht er den Kennern und Könnern dieses erlauchten Forums.

    Howgh!


    Heute hab' ich meinem Win7Win (süffiger Jahrgang!!) - samt meinem Office - die fälligen "April-April"-Updates spendiert: drei solche bezüglich Office 2010 -- ein solches bezüglich Win selber.

    (Es sind ja durchaus noch weitere Updates bezüglich derjenigen Tools von Office, die ich gar nicht verwende, "im Angebot" - wie immer - gewesen. Die habe ich - wie schon immer bei mir Usus - nicht heruntergeladen.)

    Jammer!!!

    Nach dem Neu-Starten-Befehl verharrt das System bei der Ankündigung unter dem Vier-Farben-Logo, Windows würde - eben! - starten.

    Ihr folgt über ein Viertelstunde... nullo mio, niente , nada, eben der Stillstand jenes ankündigenden Logos.

    Kaltstart meinerseits. Systemli startet Reparatur des Neu-Starts. Nach zwanzig Minutolos: Kann nicht neu-starten, beziehungsweise der Neu-Start kann nicht repariert werden; u.a. "bad patsch" vorhanden.

    Wiederholung, wiederum frustran, aber kürzer und ohne inhaltliche Ursachenmeldungen. Aby trinkt sich Mut in Gestalt dreier Rieeeesen-Fässer achtzehnjährigen Glenfiddich's. (Mein Pfadfinder-Ehrenwort, daß keinerlei Übertreibungen enthalten sind!)

    Neuer Versuch: Nun wird Datenreparatur angekündigt. Nach einer halben Stunde wird gnädig als Lösung entweder Meldung an Sāhib Natella auf Hindi in güldenen Lettern oder Wiederherstellungspunkt angeboten.

    Ich wähle Wiederherstellung.

    Nach einigem Hin und Her Neu-Start jetzt wieder möglich.

    Da ich annehme, daß die April-Updates nicht mehr dabei sind, überprüfe ich dies: und in der Tat fehlen sie jetzt. Leider fehlen sie aber auch beim Updater selber! (Dort sind nur die von mir wie immer verschmähten vorhanden, diejenigen eben von den erwähnten Neben-Werkzeugen des Office, welche ich nie benutze.)

    Frage Eins: Wie kommt der ehrliche Pfadfinder auf die April-Updates, die ich ja gar nicht mehr habe? (Falls es womöglich an die Frage eines ziemlichen Ahnungslosen gemahnen sollte: Ich bin 's ja, guilty! - ertappt mit dabei noch rauchendem Colt!)

    Panik-Frage Zwo: Richten am Ende jene vier 4 vier 4 vier Updatolos des Teuflis noch einmal das (gefühlte) Beinah-Untergangsdesaster an???!!!

    Bibber! Zagen! Zittern! Glenfiddich!

    Was meinen dazu die hiesigen vielzähligen :roll: Weisen & Meister?

    Ich bitte also um Rat.

    Abifiz (im Malefiz!!)


    PS: Ich war nie bei den Pfadfindern... 8-)

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

    • Anzeige

    Hallo!

    Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.

    • ✔️ Schnelle Ladezeiten (optimiert für WordPress, WoltLab & Co.)
    • ✔️ Deutsche Server & DSGVO-konform
    • ✔️ Persönlicher Support (kein 0815-Ticket-System)

    Mehr erfahren

  • Wiederherstellungspunkt war genau richtig. Und die nicht mehr vorhandenen Updates kannst Du im Moment getrost vergessen. Die werden Dir dann schon wieder angeboten, wenn sie keine Probleme mehr machen.

    Lies mal hier: Nach Microsoft-Patchday: KB4493472, KB4493446 und weitere Updates legen Windows lahm

    und hier: https://www.borncity.com/blog/category/windows-7/

    Welches Antivirenprogramm hast Du?

    Die Office-Updates kannst Du übrigens installieren.

    Einmal editiert, zuletzt von EstherCH (14. April 2019 um 19:42)

  • Vielen Dank, Esther!

    Und ich hatte gedacht, "wahrscheinlich hat Aby, der ausgewiesene Nicht-Experte, irgend etwas irgendwo verdreht/mißverstanden... oder halt sonst in seiner Art..."

    Einen Punkt muß ich korrigieren: Zwei Updates betrafen Win7, einmal das monatliche Anti-Malware-Tool, dann das eigentliche Korrekturen-Update. Zwei hingegen betrafen Office 2010.

    In meinem Microsoft-Updater aus der Systemsteuerung ist jetzt übrigens alles auf einmal wieder dabei!!! Sie sind wieder da!

    Einmal KB4493472, das eigentliche Korrekturen-Update;
    dann das Windows-Tool zum Entfernen bösartiger Software x64 - KB890830.

    Wenn ich tatsächlich verstehe, soll ich also davon die Finger vorläufig ganz schön lassen, und abwarten, daß hier das Forum Grünes Licht gibt. Richtig??

    Die zwei Office-Updates werde ich nun aber anschließend, im Sinne Deiner obigen Ermunterung, entsprechend re-installieren.

    Vielleicht ahnst Du ja, was für eine Last von meinen Schultern abfällt: Schon dachte ich daran, mich als Digi-Trampel in einem Erdloch zu verstecken... :zorro:

    PS
    Als AV benutze ich den BitDefender.

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • dann das Windows-Tool zum Entfernen bösartiger Software x64 - KB890830.

    Das kannst Du auch installieren.

    Bekannt sind Probleme mit KB4493472 im Zusammenhang mit Avast, Avira und Sophos. Dass es auch mit dem BitDefender Probleme gibt, ist mir neu. Da ich Avira habe, werde ich von dem Update vorläufig die Finger lassen. Avira ist auf der Suche nach einer Lösung. Es wird mir zur Zeit auch gar nicht mehr angeboten.

    Da es ein Sicherheitsupdate ist, muss ich Dir die Entscheidung überlassen, ob Du es jetzt schon installierst oder noch etwas zuwarten willst. Ich kann Dir nur sagen, wie ich persönlich die Sache sehe: Wenn Du es erneut installierst und der Bitdefender damit wirklich auch nicht klar kommt, kann es Dir im schlimmsten Fall passieren, dass Dein Rechner gar nicht mehr hochfährt. Es könnte auch sein, dass der BitDefender keine Definitionsupdates mehr installieren kann. Und für mich wäre das bedenklicher, als ein hinausgeschobenes Sicherheitsupdate für Windows 7.
    Solltest Du Dich gegen eine Installation entscheiden, dann blende das Update vorerst mal aus.

    Ich bleibe am Thema dran und melde mich auf jeden Fall hier wieder, wenn es etwas Neues gibt.

    Einmal editiert, zuletzt von EstherCH (14. April 2019 um 21:44)

  • Morgen melde ich mich dazu. Die Köppis (meine "privat-sprachliche" Bezeichnung für meine gelegentlichen hartnäckigen Kopfschmerzen: Schädelstatik ist durch mein Myelom nämlich im Eimer...) sind momentan leider etwas zu stark.

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • Ist spät geworden, Esther... :zorro: (Sagt auch Pepino, mein Knappe, Counselor, Knuddelbäuschli et Philllosoff... Derzeit nämlich kämpf' & krämpf' ich um my Köppis-Musik, drumtarada weiter und weiter und weiter... :evil: )

    **************************


    Also: auf keinen Fall werd' ich ohne Dein Grünes Licht updaten! Einmal Spaß & Retour ward dem Aby-Baby Banner und Panier auf immerdar e sempre così! Noch a'mol tät' i' net brauche... No, no, no... :roll:

    Außerdem vertrau' ich Dir und damit basta al dente für drei: Ich denk' gar nicht dran, ausgerechnet auf eigener Faust (!!) nochmals das Windows-Blatt zu reizen. Lieber verzichte ich momentan. Schade halt ums Update!

    (KB890830 hab' ich jedoch Deiner Ermunterung gemäß nachinstalliert.)

    Zum BitDefender: Vielleicht erfährst Du ja was. Selber kann ich hier melden, daß wohl doch ungefähr um die fragliche Zeit (also vielleicht während des Updates??) der AV folgende echte oder angebliche Windows-Dateien bei mir als durch den Trojaner Clancy (?) infiziert simultan blockierte und entfernte:

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMP33A494B0A46BF82B

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMP62FA72471E9C51E4

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMP493AD0D0D85DED2A

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMPB80923D709D5A854

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMP6DDCFE3CD93E5D6C

    C:\Windows\System32\MRT\7C55425A-FBE7-44D0-A226-6FF46F085EAF\TMPAD9ADEC7304CEFBD

    :8O::8O::8O::8O::8O::P:P:P

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • MRT-Dateien gehören zum Microsoft Removal Tool, also zum Update KB890830. Weshalb der Defender gemeckert und die Dateien gelöscht hat, weiss ich natürlich nicht.

    Es könnte aber nicht schaden, Deinen Rechner hinsichtlich Malware mal näher unter die Lupe zu nehmen.

    @meierkurt
    Oder wie siehst Du das? Könntest Du dann ggf. hier weiterhelfen.

  • Nun ja, das Dateien eines AntiVirus von einem anderen als Problem erkant werden, ist ja nichts neues.

    Am einfachsten wäre es, zum Start mal FRST Logs zu erstellen und per Nachricht an das Malwareteam einen Downloadlink zu senden.

    Was auch noch sinnvoll ist, da ich einen Fehlalarm vermute: Einen der Funde aus der Bitdefender Quarantäne wiederherzustellen und dann die Datei hochladen bei http://www.virustotal.com.

    Das Ergebnis (URL der Ergebnisseite) hier posten.


    Kurzanleitung zu FRST:

    Bitte downloade dann noch FRST. Abhängig vom installierten Betriebssystem die 32 (FRST.EXE) oder 64 Bit Variante (FRST64.EXE) verwenden.

    http://www.bleepingcomputer.com/download/farba…very-scan-tool/

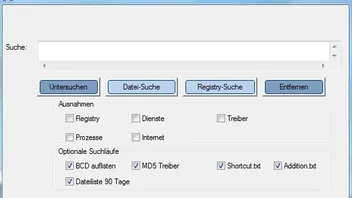
    Programm starten, zusätzlich Addition.txt und Shortcut.txt anklicken. Dann den Button "Untersuchen".

    Danach werden 3 Logdateien angezeigt in einem Editorfenster (FRST.Txt, Addition.Txt, Shortcut.Txt). Diese Logs hier posten. Anhand dieser Logs können wir erkennen, ob noch Spuren anderer Infektionen oder Überreste zu sehen sind.

  • meierkurt

    Der BitDefender hatte mir mitgeteilt, die blockierten Dateien hätten sich nicht in die Quarantäne schieben lassen. Wie ich oben schon schrieb, hat er alle entfernt.

    FRST hab' ich im Moment laufen, und zwar so wie von Dir geheißen. Ich berichte dann.


    @Estehr

    Das Removal Tool hatte ich zwar nach-installieren wollen (und irrtümlich vollmundig auch - noch! - erzählt, es wäre ja schon passiert... :oops: ), aber nach Deiner letzten Bemerkung von Dienstag es sein lassen. Derzeit sind also beide MS-Updates noch nicht installiert.
    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • Wie kann ich nun die Ergebnisse der drei Fenster (Editor, Shortcut und Addition) hier ins Forum einbringen? Ich weiß es wirklich nicht. Bitte wie einem ahnungslosen putzigen Vierjährigen erklären... :zorro:

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • Ich habe nochmals im Virenforum nachgesehen, welche Häkchen für den Suchlauf mit FRST gesetzt sein sollten. Keine unter "Ausnahmen", alle unter "Optionale Suchläufe".

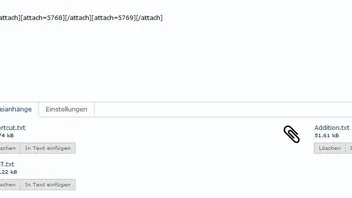
    Am besten lässt Du das Tool noch einmal mit diesen Einstellungen laufen. Vorher die bereits bestehenden Dateien FRST.txt, Shortcut.txt und Addition.text löschen. Anschliessend die neuen *.txt-Dateien via "Dateianhänge" hochladen und auf "In Text einfügen" klicken. Anschliessend sieht es so aus:


    Um dem Datenschutz gerecht zu werden, müssten korrekterweise die drei Dateien in einer passwortgeschützten ZIP-Datei bei einem externen Hoster hochgeladen und das Passwort dem meierkurt via PN mitgeteilt werden. Ich glaube aber, dass das etwas zu kompliziert sein dürfte, also machen wir es auf dem direkten Weg. Wir löschen nachher die drei Textdateien wieder.

    2 Mal editiert, zuletzt von EstherCH (20. April 2019 um 15:40)

  • Danke Esther!


    Ich melde mich bald dazu zurück. Derzeit geht es mir leider nicht gut. Ich bin dann relativ reichlich :roll: desorganisiert. Aber bis bald!

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • Das KB4493472 wurde ersetzt durch KB4499164.

    Das kannst Du installieren, es macht keine Probleme und kommt als automatisches Update.

  • Installiere gerade! :top:

    Zur Sicherheit hab' ich den Bitdefender für die kurze Zeit ausgeschaltet.

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

  • Hat alles geklappt. :thumbup:

    Meine smarte, die kommenden Zeitalter bescheiden vorwegnehmende Signatur befindet sich noch in ihrem Herstellungsprozeß. Im 1. Quartal 2034 dürfte mit ihrer Lieferung zu rechnen sein.

    Vorläufig zitiere ich Karl Kraus: „Wer jetzt übertreibt, kann leicht in den Verdacht kommen, die Wahrheit zu sagen.“

    Dazu meint Pepino: Cogito, ergo schnurr'.

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!