

In der Tat kommt es mir auch nicht darauf an wie nun das Startmenü oder die Systemsteuerung in Windows 11 aussieht.
Leicht zu finden muss sie sein und die Aufgaben erfüllen.
Wenn da etwas nicht klappt wir es genug Diskussionsbedarf geben.

In der Tat kommt es mir auch nicht darauf an wie nun das Startmenü oder die Systemsteuerung in Windows 11 aussieht.
Leicht zu finden muss sie sein und die Aufgaben erfüllen.
Wenn da etwas nicht klappt wir es genug Diskussionsbedarf geben.
Hallo!
Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.
Ich füge zum Thema TPM 2.0 zumindestens beim UEFI meines Mainboards die Einzelheiten wie ein Puzzle zusammen. Eine generelle Anleitung zu geben, ist nahezu unmöglich, da sich die einzelnen UEFI´s der Mainboard-Hersteller in ihrer Menüstruktur wie auch in der Bezeichnung der möglichen Optionen zu sehr unterscheiden. Bei preiswerten "Discount-Geräten" kommt es häufig vor, dass die dort verbauten UEFI- oder BIOS-Chips "funktionell kastriert" sind und diese möglicherweise dem Elektronik-Schrott zugeführt werden müssen; sei denn, man nutzt Windows 10 bis 2025 weiter oder man sattelt auf geeignete Linux-Derivate um.
An anderer Stelle hier schrieb ich schon, dass man sich nicht immer auf die verfügbaren Prüf-Tools verlassen kann. Exemplarisch am jetzt nunmehr aktivierten "Firmware TPM" des UEFI meines ASUS PRIME Z370-A zeige ich die Anzeige des Erfolges mit windowseigenen Bordmitteln:
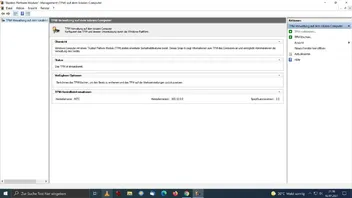
Der Befehl tpm.msc in der Suche oder in Ausführen (WIN + R) liefert direkt die TPM-Einstellungen der MSC Console:
Per Startmenü > Windows-Sicherheit > Gerätesicherheit:
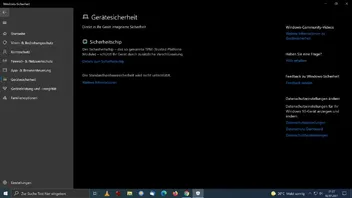
Man sieht einen symbolisierten Chip mit weißem Haken auf einem grünen Kreis als OK-Zeichen. Dass da noch "Die Standardhardwaresicherheit wird nicht unterstützt" steht, führe ich auf noch nicht aktiviertes "Secure Boot" im UEFI - von MS auch "Sicherer Start" - genannt zurück. Das wird wohl so angezeigt, wenn auch nur eine Bedingung nicht erfüllt ist.
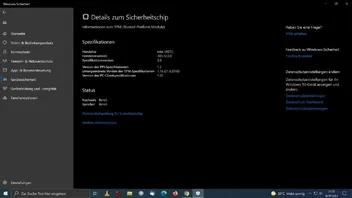
Klickt man nun auf "Details zum Sicherheitschip", so zeigt sich folgende Info:
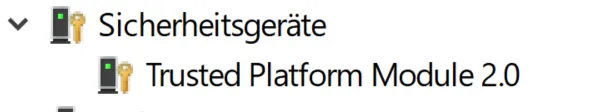
Der Geräte-Manager zeigt auch "Firmware TPM" - kurz oft fTPM genannt - an, ohne dass ich ein "14-1 Kärtchen" drin habe - also ein softwaremäßiges TPM im UEFI selbst:
EDIT bzw. Nachtrag:
Nachdem ich nun "Secure Boot" = "Sicherer Start" im UEFI meines Mainboard mit vielen Optionen fand und aktivierte; sieht es in der Übersicht der Gerätesicherheit nun so aus:
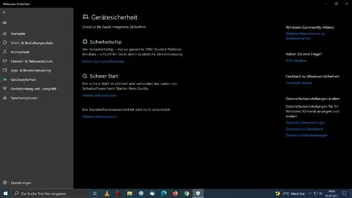
Da ich wie schon erwähnt kein "14-1 Kärtchen" eingebaut habe, wird der Hinweis "Die Standardhardwaresicherheit wird nicht unterstützt" wohl zutreffen. Firmware TPM - kurz auch fTPM - ist quasi softwarebasiertes TPM im UEFI.
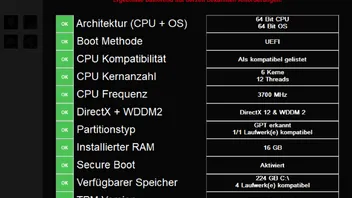
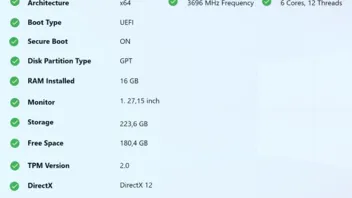
Im Endergebnis melden die Prüf-Tools jetzt grünes Licht:
Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!