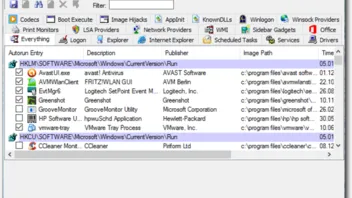
Autoruns

  • Sie fragen sich, welche Programme im Windows-Start diesen erheblich verlangsamen? Dieses kostenlose Dienst- und Startüberwachungsprogramm Autoruns aus dem Hause Microsoft zeigt, was dort ausgeführt wird.

    Autoruns kann den Windows-Start spürbar beschleunigen und ist darüber hinaus kinderleicht zu bedienen. So ist die Freeware eine Alternative zum Windows-Bordmittel "msconfig". Neben der normalen Version befindet sich zudem im ZIP-Archiv auch die Kommandozeilen-Ausgabe "autorunsc.exe". Da Autoruns sämtliche mit Windows startenden Prozesse anzeigt, kann man in der gezeigten Liste durch Entfernen oder Setzen der Kontrollhäkchen bestimmen, welche Anwendungen nach dem Start von Windows ausgeführt werden sollen und welche nicht erwünscht sind, denn je weniger Programme starten, umso schneller ist Windows einsatzbereit.

    Autoruns zeigt zusätzlich eine Liste mit Registrierungs- und Dateipfaden. Dort können weitere Einstellungen vorgenommen werden. Mit der in der ZIP-Datei enthaltenen Befehlszeilenversion Autorunsc können zudem Daten im CSV-Format ausgegeben werden.

    Home/Autor: Sysinternals (Mark Russinovich)
    Sprache: Englisch
    Lizenz: Freeware
    System: Windows
    Download: Autoruns

    Fazit: Autoruns von Microsoft liefert eine ausführliche Systemanalyse, womit man den Autostart per Mausklick aufräumen kann, aber nicht nur das! Leider ist das Tool nicht auf Deutsch verfügbar und hat eine unübersichtliche Oberfläche. Trotzdem dürfte es nicht schwer zu bedienen sein und ist eine Alternative für User, die mit dem Bordprogramm "msconfig" nur schwer zurechtkommen.
    Internetter Gruß
    Günther ...Oldie But Even Goldie....
    Komm an den Bodensee und fühle Dich unter netten Leuten wohl!

    Einmal editiert, zuletzt von Guepewi (24. Juni 2018 um 19:07)

    • Anzeige

    Hallo!

    Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.

    • ✔️ Schnelle Ladezeiten (optimiert für WordPress, WoltLab & Co.)
    • ✔️ Deutsche Server & DSGVO-konform
    • ✔️ Persönlicher Support (kein 0815-Ticket-System)

    Mehr erfahren

  • Ist schon klar Horst! Aber sog. Cleaner möchte ich hier nicht vorstellen, da man mit solchen Tool so Einiges am System kaputt machen kann, wenn man sich nicht auskennt!
    Es gibt noch weitere Tools, die das können.
    Ein Beispiel: http://www.revouninstaller.com/revo_uninstall…e_download.html

    Internetter Gruß
    Günther ...Oldie But Even Goldie....
    Komm an den Bodensee und fühle Dich unter netten Leuten wohl!

    2 Mal editiert, zuletzt von Guepewi (24. Juni 2018 um 19:08)

  • @Guepewi
    Ehrlich gesagt, Guenther, ich nutze den Ccleaner schon seit Jahren und bisher hat er mir am System noch nichts kaputt gemacht.

  • und hat eine unübersichtliche Oberfläche.

    Finde ich gar nicht. Alles, was dort aufgelistet wird, befindet sich im Reiter Everything. Da das einge ganze Menge ist, wird das nochmal in einzelne Gruppen aufgeteilt. Die orientieren sich an dem Ort, wo der Start des jeweiligen Eintrag im System (Registry) steht. Weiß ich also, daß das, was ich suche eine dem System bekannte DLL ist, brauche ich nicht die lange Liste durchzuwühlen sondern gehe gleich auf den Reiter KnownDLLs. Um einen Eintrag aus dem Autostart zu entfernen, das Häcken davor weg machen. Der Eintrag wird deaktiviert, bleibt aber erhalten. Häckchen wieder rein und der Eintrag ist wieder scharf geschalten.
    Mit Rechtsklick auf einen Eintrag habe ich dann noch die Möglichkeit zum Beispiel komplett zu löschen. Bei allem, was man dort kann, sollte man sehr genau wissen, was man tut, sonst kanns böse enden.
    Sollte ein Vorgang nur mit Adminrechten möglich sein, meldet sich das Tool mit einem entsprechenden Hinweis und bietet an, sich selbst mit den entsprechenden Rechten ausgestattet neu zu starten.

    Gruß Volkmar

  • Hi,

    brauche keine "Start-Beschleunigung", da ich WINDOWS10 an Bord habe. Seither sind es nur Sekunden bis alles "da" ist (vorher bei WINDOWS 7 waren es Minuten).

    Und auch ich habe nie Probleme mit dem CCleaner gehabt.


    Gruß, Gunther

    Hörmagazine? - Da gibt es nur eine Wahl: TBS-47-AUDIOCLUB!

  • Scheint ja eine "Eierlegende Woll-Milch-Sau" zu sein, wenn ich mir all die Möglichkeiten ansehe.
    Für Normal-User so wie ich tut es auch der Ccleaner.

    Definitiv nicht. Der CCleaner listet zum Beispiel keine Einträge in der WMI.

    Autoruns ist eigentlich ein Tool zur Systemanalyse - also auch zur Suche nach Viren, wenn kein Virenscanner welche meldet. Das sind eigentlich Bereiche mit denen sich Russinovich beschäftigt.

    Autoruns ist nicht dazu geeignet, herauszufinden was auf dem Betriebssystem erhöhte Prozessorleistung zieht - dazu nutzt man eigentlich den Windows Performance Monitor zusammen mit einem Tool, das ausführliche Infos über Prozesse liefert. Wer Autoruns dazu nutzt, auf die ursache solcher Probleme zu stoßen, gräbt seinen Garten quasi mit einem Teelöffel um.

    Ein paar FAQs zu Autoruns:

    • Listet Autoruns wirklich alle Eintrage, die für eine Malwareanalyse wichtig sein können?

      • Nein. Autoruns listet zum Beispiel Einträge aus dem Telephony Providers Bereich der Registry nicht.
    • Reicht Autoruns aus, um einen Einblick darüber zu bekommen, ob Malware auf dem Rechner läuft oder nicht?

      • Nein, alleine reicht Autoruns bei weitem nicht dafür aus. Man benötigt unter anderem Infos über die zur Zeit laufenden Sachen und Infos aus dem Dateisystem. Die müsste man sich auf andere Art holen. Autoruns kümmert sich nur um Autostarts (in Registry, Dateisystem und der WMI). Da Malwareaktion auch über das Setzen von Systemeinstellungen durchgeführt werden können, müsste man auch einen Einblick in diese Sachen für eine wirkliche Analyse haben.
    • Listet Autoruns alles wirklich zuverlässig?

      • Nein! Was bei Autoruns auffällt: Es bietet keinerlei Möglichkeit für den User Fehler zu sehen, die beim Listen der Einträge entstanden sind. Malware, die früher mal gesehen habe und die scheinbar aus dem russischen Bereich kommt, setzt Zugriffsrechte bei bestimmten Auostarts (bei denen das möglich ist) so, dass sich die Malware zwar noch startet, der Einträg aber in den LOGs von Autoruns verschwindet.

    3 Mal editiert, zuletzt von AxT (5. Juli 2018 um 15:01)

    • Besonders gut finde ich bei dem Tool die Abdeckung des WMI Bereiches. Das eignet sich sehr schön auch als Ergänzung zu anderen Tools oder zur Überprüfung von Ergebnissen anderer Tools.
    • Sehr gut finde ich auch, dass das Tool ein LOG erstellen kann - auch in Form einer Textdatei (im Menü unter Datei und Save....)
    • Eine gute Sache: Einträge von Windows, Microsoft und leere Einträge lassen sich optional ausblenden. Das erschafft dann leichten Überblick. Bei Russinovich gehe ich eigentlich davon aus, dass das recht sicher und korrekt funktioniert. Ob der Image der EXE hinter dem Eintrag wirklich unverändert ist, steht noch auf einem anderen Blatt.
    • Es gibt eine 32Bit und eine 64Bit Version! Es ist nicht erforderlich, das Tool im WOW64 Emulator von Windows laufen zu lassen (mit den Nachteilen in Bezug auf das sichere Auslesen von Sachen, die das bietet).
    • Es gibt die Möglichkeit, über das Tool Dateien direkt an Virustotal zu senden und diese dort überprüfen zu lassen. Absolut geile Sache!
    • Man kann das Image einer EXE verifizieren lassen. Man kann das im Menü des Programms unter Options und Scan Options... so einstellen, dass das für alle Dateien, bei denen das möglich ist, auch geschieht. Die Verifizierung erfolgt anhand der Signatur (wenn eine vorhanden ist). Das würde ich generell nutzen. Dabei aber auch über das Gedanken machen, was unter 3. steht.
  • So....
    Man soll es kaum für möglich halte - aber genau so wie Powershell und manche Versionen von Regedit.exe, ist auch Autoruns anfällig für folgendes Problem (auch wenn die Anwendung nicht in Autoit geschrieben wurde):

    Das heißt: Bei Ausnutzung dieser Sache sind manche Autostarteinträge, mit denen sich das durchführen lässt, vor dem Tool sehr einfach versteckbar.
    Habe die Sache gerade mal ausgetestet.


    Man kann davon ausgehen, dass der Denkfehler bei der Programmierung in einigen Systemtools und Sicherheitsprogrammen zum Verstecken von Einträgen ausnutzbar ist!


    Ich muss sagen, dass ich Russinovich da doch etwas mehr Überblick zugetraut habe. Sind schon wei ausnutzbare Lücken in dem Tool drin.

    3 Mal editiert, zuletzt von AxT (28. Juli 2018 um 15:47)

  • Vergesst das, was oben steht - ich hatte mich da erst versehen.
    Zwar liest das Tool doch die Schlüssel korrekt aus und berücksichtigt auch Manipulationen, wie sie hier erwähnt sind :top: ...

    ...aber:
    Blendet man Microsoft oder Windowseinträge aus, erkennt man mit dem Tool eventuell gestartete Scripte (Powershell oder zum Beispiel VBS Scripte) nicht. Die werden ausgeblendet, da diese über eine Windowsdatei gestartet werden.
    Malware nutzt solche Sachen des Öfteren, weil auch so problemlos komplette Programme gestartet werden können. Bei Powershell können die aus nichts weiter als einem Kommandozeilenbefehl bestehen und müssen gar nicht als Datei vorhanden sein.

    Wer hier die Windowseintäge ausblendet, sieht also bei weitem nicht alles.

    Bei Russinovich gehe ich eigentlich davon aus, dass das recht sicher und korrekt funktioniert.

    Eine komplett falsche Ansicht der Sache. Es funktioniert nicht sicher und korrekt.

    4 Mal editiert, zuletzt von AxT (28. Juli 2018 um 16:23)

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!