Hartnäckiger "PUA"-Fund

  • Hallo,

    recht hartnäckig verhält sich dieser Fund PUA:Win32/SystemCheckup und läßt sich nicht in der App-& Browsersteuerung entfernen.
    Sogar der AdwareCleaner kann nicht helfen, da er das "Biest" noch nicht einmal findet.

    Bin aber sicher, hier wird mir geholfen... DANKE im Voraus !


    WINDOWS 10 Home 2004

    Betriebssystembuild 19041.329


    Gruß, Gunther

    Hörmagazine? - Da gibt es nur eine Wahl: TBS-47-AUDIOCLUB!

    • Anzeige

    Hallo!

    Wenn du gerade an deiner Website arbeitest oder dein aktuelles Hosting überdenkst: Wir betreiben mit NetzLiving eine Hosting-Plattform, die speziell auf Performance, Sicherheit und einfache Verwaltung ausgelegt ist.

    • ✔️ Schnelle Ladezeiten (optimiert für WordPress, WoltLab & Co.)
    • ✔️ Deutsche Server & DSGVO-konform
    • ✔️ Persönlicher Support (kein 0815-Ticket-System)

    Mehr erfahren

  • Bitte downloade FRST. Abhängig vom installierten Betriebssystem die 32 (FRST.EXE) oder 64 Bit Variante (FRST64.EXE) verwenden.

    http://www.bleepingcomputer.com/download/farba…very-scan-tool/

    Programm starten, zusätzlich Addition.txt und Shortcut.txt anklicken. Dann den Button "Untersuchen".

    Danach werden 3 Logdateien angezeigt in einem Editorfenster (FRST.Txt, Addition.Txt, Shortcut.Txt). Diese Logs hier posten. Anhand dieser Logs können wir erkennen, ob noch Spuren anderer Infektionen oder Überreste zu sehen sind.

  • Guten Morgen !

    @meierkurt
    Ich denke mal, es sind nur die Logs der letzten Tage wichtig. Habe da allerdings Schwierigkeiten all diese Logs zu kopieren.
    Dabei ist mir aufgefallen das stets IObit auftaucht. Diesen Uninstaller hatte ich auch schon in Verdacht u. habe ihn bereits gelöscht.
    Offenbar jedoch nicht gründlich genug.

    Einen dieser Cleaner-Logs habe ich angehängt. Gruß, Gunther

  • AdwareCleaner hat laut Protokoll schon was gefunden:

    PUP.Optional.AdvancedSystemCare C:\Users\JANNS\AppData\Roaming\IObit\Advanced SystemCare


    Diesen Uninstaller hatte ich auch schon in Verdacht u. habe ihn bereits gelöscht.

    Dann schau mal nach, ob Du Advanced SystemCare in der Liste der installierten Software findest. Wenn ja, deinstallieren und den Rechner neustarten.

    Du hast bei der Installation von IObit Uninstaller vermutlich die "Standard-Installation" bestätigt und durchgeführt. Dabei wurde Advanced SystemCare als nicht gewollte Beigabe mit installiert.

    Ich gehe da anders vor: Wenn es der Install-Dialog es erlaubt, wähle ich immer "Benutzerdefinierte Installation" ("Custom Install"). Dort kann ich in einem weiteren Dialog die unerwünschten Beigaben abwählen, indem ich per Klick das/die Häkchen entferne oder den/die Radio-Button(s) deaktiviere.

    Wenn Du öfters Programme installierst und probierst, empfehle ich Dir Unchecky. Infos dazu auch hier: Unchecky

    Alles andere überlasse ich mal dem meierkurt.

    Fuck the „REGULATION (EU) 2019/1148“ of the European Parliament and of the Council! Denn Kunst und Wissenschaft wie auch Forschung und Lehre sind frei gemäß Art. 5 Abs. 3 GG.

    Erst wenn in Deutschland und in der EU alle Chemikalien verboten sind; auch Kochsalz und Essig Abgabebestimmungen unterliegen und der letzte Hobbychemiker das Handtuch geworfen hat; wird die Politik sehen, dass es immer noch Terrorismus und Drogen gibt.

    Einmal editiert, zuletzt von JochenPankow (12. Juni 2020 um 08:40)

  • Hallo Jochen,

    Advanced SystemCare

    dieser Hinweis hat insofern geholfen, als ich die "Advanced SystemCare"-Einträge (die ich gefunden habe) löschen konnte. DANKE !
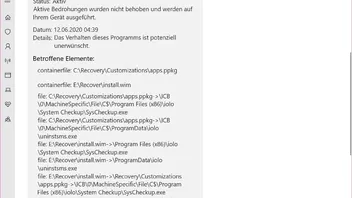
    Allerdings zeigt der DEFENDER unter Windows-Sicherheit - App-& Browsersteuerung weiterhin PUA:Win32/SystemCheckup

    an. - Was nun?

    Gruß, Gunther

    Hörmagazine? - Da gibt es nur eine Wahl: TBS-47-AUDIOCLUB!

  • Hallo Günther,

    ich nehme mal am, dass das noch im "Schutzverlauf" des Defenders gelistet ist. Der ist ziemlich pingelig - zu Recht ;) - und die Einträge dort lassen nur schwer bis gar nicht löschen.
    Ich mache das immer in der Windows PowerShell als Administrator. Das ist die sogenannte "Kommando-Zeile". Bevor ich Dir den Befehl nenne; traust Du Dir das zu?

    Fuck the „REGULATION (EU) 2019/1148“ of the European Parliament and of the Council! Denn Kunst und Wissenschaft wie auch Forschung und Lehre sind frei gemäß Art. 5 Abs. 3 GG.

    Erst wenn in Deutschland und in der EU alle Chemikalien verboten sind; auch Kochsalz und Essig Abgabebestimmungen unterliegen und der letzte Hobbychemiker das Handtuch geworfen hat; wird die Politik sehen, dass es immer noch Terrorismus und Drogen gibt.

  • Also...
    offenbar zu früh gefreut (siehe Anhang).

    WINDOWS-Sicherheit meldet Bedrohung ist noch aktiv. Vielleicht könnt ihr mit dem Screenshot mehr anfangen.
    Es gibt noch 7 weitere Einträge dieser Art.

    Gruß, Gunther

    Hörmagazine? - Da gibt es nur eine Wahl: TBS-47-AUDIOCLUB!

  • Nun,

    offenbar sind die Eiträge noch gültig, denn anfangs kam heute in den Benachrichtigungen eine Meldung mit heutigem Datum.
    Nachdem ich dann nachgesehen hatte trug auch dieser Eintrag das Datum vom 11.6.2020. Ist schon seltsam...

    Es steht ja auch bei allen Einträgen das sie aktiv sind.

    Frage: Würde eine Systemwiederherstellung auf den frühestmöglichen Zeitpunkt etwas bringen?

    DANKE... Gruß, Gunther

    Hörmagazine? - Da gibt es nur eine Wahl: TBS-47-AUDIOCLUB!

  • Frage: Würde eine Systemwiederherstellung auf den frühestmöglichen Zeitpunkt etwas bringen?

    Ich möchte dafür meine Hand nicht ins Feuer legen; Versuch macht klug. Was ist denn bei Dir Laufwerk E:\ bzw. welche Funktion hat es? Ich denke, solange die genannten Ordner und Dateien nicht vollständig gelöscht sind, wirst Du immer wieder diese Meldung bekommen....

    Fuck the „REGULATION (EU) 2019/1148“ of the European Parliament and of the Council! Denn Kunst und Wissenschaft wie auch Forschung und Lehre sind frei gemäß Art. 5 Abs. 3 GG.

    Erst wenn in Deutschland und in der EU alle Chemikalien verboten sind; auch Kochsalz und Essig Abgabebestimmungen unterliegen und der letzte Hobbychemiker das Handtuch geworfen hat; wird die Politik sehen, dass es immer noch Terrorismus und Drogen gibt.

  • Meist sind da noch Hintergrundprozesse/ Autostarteinträge am laufen. Diese im Taskmanager und im Autostart suchen und beenden. Danach lassen sich die Einträge, über die PC Suche finden und endgültig löschen.

    Einmal editiert, zuletzt von Brens (15. Juni 2020 um 15:56)

  • über die PC Suche finden

    Das stell ich mir sehr schwierig vor, da ja keiner weiß, wie diese heißen. Es gibt mehrere APIs, um das Löschen zu erkennen, um diese dann wieder herstellen zu lassen. Die folgende API werden wohl die meisten kennen:
    Anwenden einer grundlegenden Überwachungsrichtlinie auf eine Datei oder einen Ordner,
    aber davon gibt es noch mehr, nicht nur unter Windows 10 ;)

  • Ja Micha, das ist der Bösewicht!

    Günther, lade mal Malwarebytes for Windows runter (https://de.malwarebytes.com/mwb-download/), installieren und suchen lassen. Die Free-Version sollte reichen.

    Fuck the „REGULATION (EU) 2019/1148“ of the European Parliament and of the Council! Denn Kunst und Wissenschaft wie auch Forschung und Lehre sind frei gemäß Art. 5 Abs. 3 GG.

    Erst wenn in Deutschland und in der EU alle Chemikalien verboten sind; auch Kochsalz und Essig Abgabebestimmungen unterliegen und der letzte Hobbychemiker das Handtuch geworfen hat; wird die Politik sehen, dass es immer noch Terrorismus und Drogen gibt.

Jetzt mitmachen!

Sie haben noch kein Benutzerkonto auf unserer Seite? Registrieren Sie sich kostenlos und nehmen Sie an unserer Community teil!